Firewall no Virtualizor: confira o plano antes de aplicar uma regra
Localize o plano de firewall associado à VPS e planeje portas, protocolo e origem sem perder o acesso remoto.
Compatibilidade
Painel de clientes consultado em 07/10/2026. Ubuntu 24.04 e Windows Server 2012 R2 de demonstração. Telas reais; comandos, SSH, SFTP e RDP são orientações, sem execução simulada.
Antes de começar
Identificação da VPS correta. Para comandos Linux, acesso SSH válido e ferramentas indicadas. Adapte usuários, portas e caminhos; backup conferido antes de manutenção.
O painel permite associar um plano de firewall à VPS. Essa mudança afeta o tráfego da máquina e pode interromper seu acesso se o plano não permitir a conexão de administração. Por isso, primeiro confira o que está associado e quais regras você precisa.
Veja a seleção atual
Abra Networking → Change Firewall Plan no gerenciamento da VPS certa. Na conta de demonstração, o seletor mostra None.
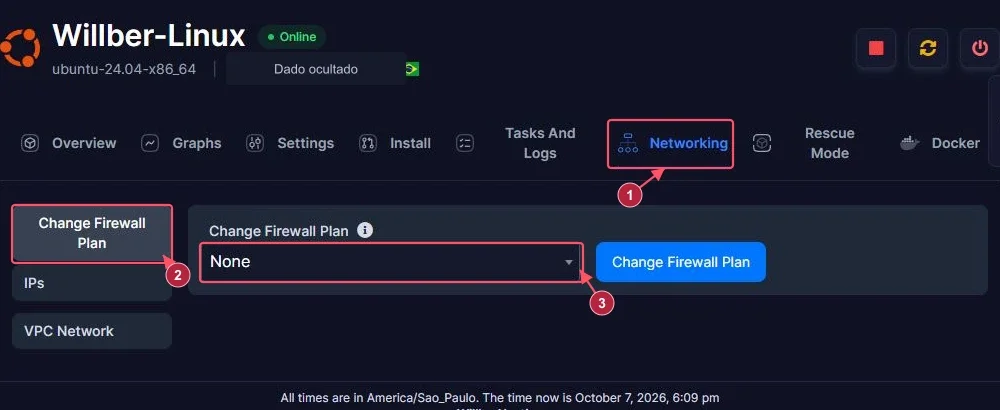
None descreve a associação nessa tela. Não prova que o sistema operacional esteja sem firewall, nem que toda porta esteja disponível na internet. O aplicativo continua dependendo de configuração e funcionamento dentro da VPS.
Monte uma lista pequena de acessos necessários
Anote serviço, direção, protocolo, porta de destino e origem permitida. Por exemplo: o acesso SSH é diferente da porta de um jogo, e uma administração privada não precisa receber conexões de qualquer rede.
Para uma conexão recebida, a porta de destino é a porta do serviço na VPS. A porta de origem do cliente costuma variar; preencher esse campo com o número da porta do serviço por hábito pode bloquear conexões válidas. TCP e UDP também devem corresponder ao aplicativo.
Confira o plano da conta
O menu Firewall da conta é o caminho para consultar os planos disponibilizados. Antes de associar um, examine a política e as regras. Se só aparecer None ou não houver um plano adequado, confirme a disponibilidade com o suporte; a existência da seção não significa que qualquer recurso esteja incluído no seu serviço.
Mantenha um acesso de recuperação e uma sessão atual enquanto planeja a mudança. Não aplique um plano que bloqueie SSH ou RDP antes de testar as permissões necessárias. Regras de IPv4 não devem ser presumidas como proteção de IPv6: confirme o suporte do recurso e trate os protocolos separadamente.
Quando a associação estiver planejada
Selecione o plano correto, revise o destino e envie a mudança uma vez. Confira a resposta do painel e teste novas conexões de origens autorizadas. Teste também que o serviço não ficou acessível além do previsto.
Na preparação deste artigo, consultamos o seletor e mantivemos None; não criamos nem aplicamos regras. A documentação oficial do firewall da VPS explica direção, ação e campos do plano. Para consultar a proteção do Ubuntu, veja o guia de UFW.